Een programmeertaal uit 1995, kunstmatige intelligentie die oude beveiligingsfouten ontdekt en websites die plotseling offline gingen. Oktober 2026 laat zien dat het internet misschien wel aan een grondige onderhoudsbeurt toe is.
We gebruiken het internet alsof het de normaalste zaak van de wereld is. Even het nieuws lezen, internetbankieren, een afspraak maken bij de gemeente, iets bestellen of inloggen bij een overheidsdienst via DigiD. We verwachten gewoon dat alles altijd werkt. Dag en nacht, zeven dagen per week.
Maar op woensdag 21 oktober 2026 werd opnieuw duidelijk hoe kwetsbaar die vanzelfsprekendheid kan zijn.
Verschillende Nederlandse websites en digitale diensten gingen tijdelijk offline. Niet omdat ze allemaal waren gehackt, maar omdat er ernstige beveiligingsproblemen waren ontdekt in een programmeertaal die door een enorm deel van de websites wereldwijd wordt gebruikt. Die programmeertaal heet PHP.
Tegelijkertijd speelde kunstmatige intelligentie, oftewel AI, een belangrijke rol bij het onderzoeken van deze kwetsbaarheden.
De berichtgeving was soms behoorlijk alarmerend. Websites gingen op zwart, er werd gesproken over hackers en ernstige beveiligingslekken, en de vraag ontstond of het internet nog wel veilig was.
Maar wat was er nu daadwerkelijk aan de hand?
En misschien nog belangrijker: wat zegt deze gebeurtenis over de staat van het internet waarvan we inmiddels zo afhankelijk zijn geworden?
Ahold Delhaize haalt uit voorzorg systemen offline. Ook Etos en Gall & Gall worden geraakt.
Twee ernstige lekken in PHP. Er verschijnen updates en het NCSC waarschuwt. Websites gaan uit voorzorg op zwart.
Misbruik blijkt ingewikkelder dan gedacht. De kans op grootschalig misbruik wordt kleiner ingeschat. Updaten blijft nodig.
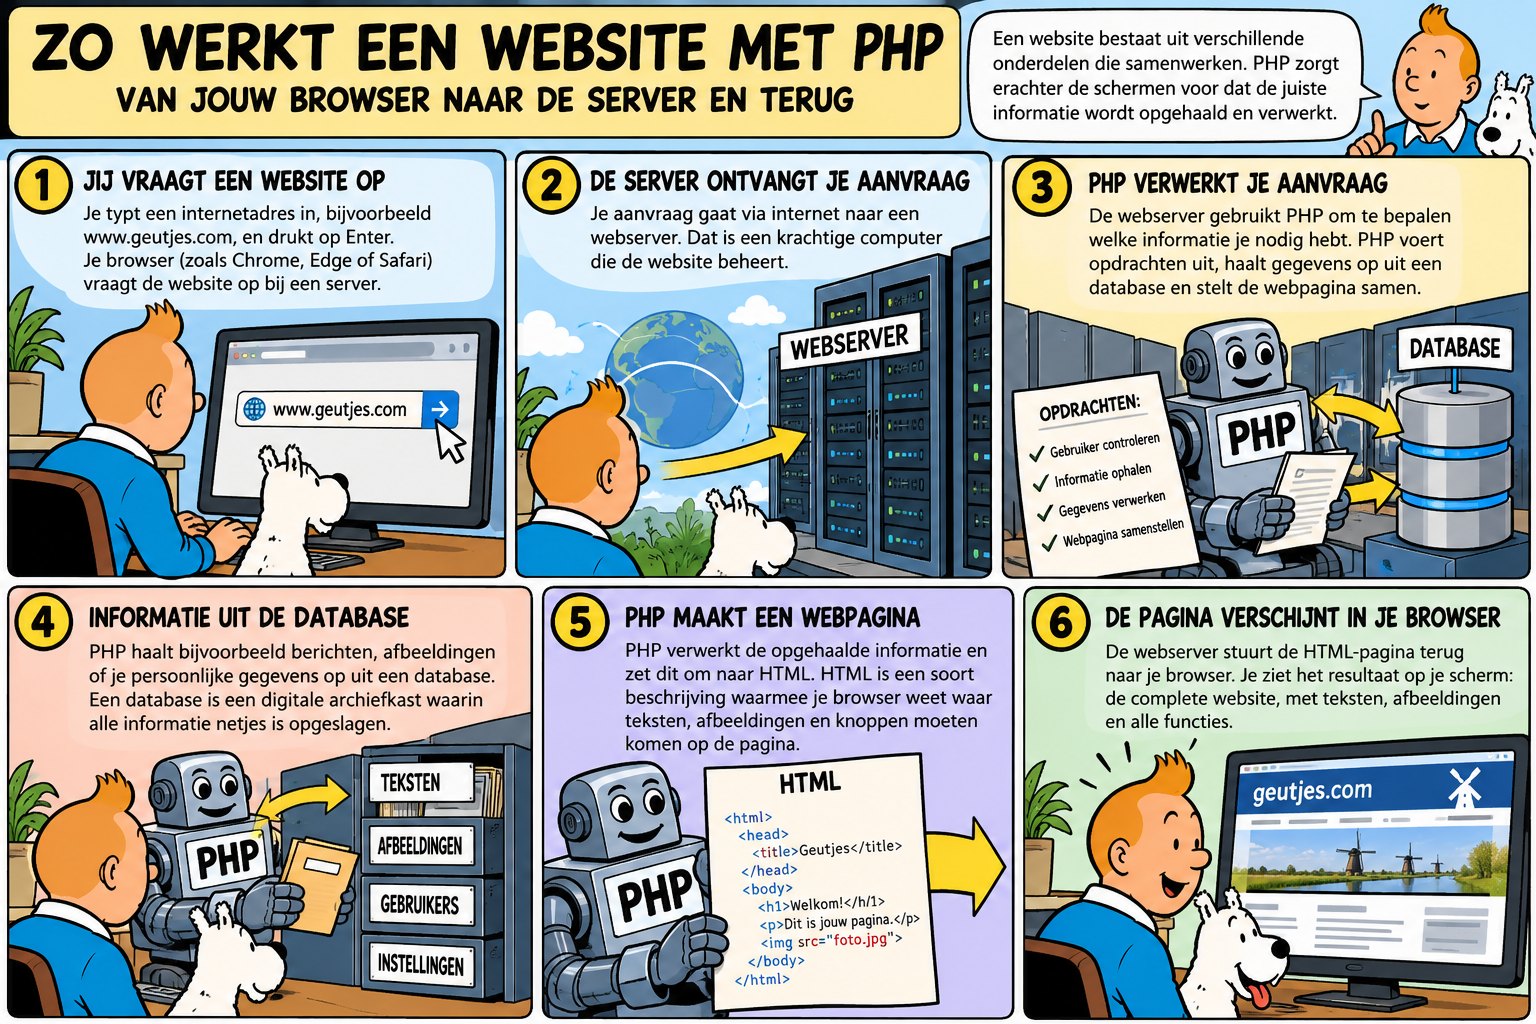
Wat gebeurt er eigenlijk wanneer je een website bezoekt?
Om te begrijpen wat er deze week gebeurde, is het handig om eerst te weten hoe een moderne website werkt.
Wanneer je op je telefoon of computer een website opent, maakt je apparaat verbinding met een andere computer. Die computer noemen we een server.
Een server is eigenlijk gewoon een computer die speciaal is ingericht om informatie en digitale diensten beschikbaar te stellen. Vaak staat zo'n server in een datacenter, een gebouw vol computersystemen die dag en nacht actief zijn.
Je internetbrowser, bijvoorbeeld Google Chrome, Microsoft Edge of Safari, vraagt de server om een bepaalde website te tonen. De server stuurt vervolgens informatie terug waarmee jouw browser de pagina opbouwt.
Daarvoor wordt onder andere HTML gebruikt. Dat is een soort beschrijving die aangeeft waar teksten, afbeeldingen, knoppen en andere onderdelen van een website moeten verschijnen.
Maar moderne websites doen veel meer dan alleen informatie tonen. Je kunt inloggen, formulieren invullen, producten bestellen, betalingen uitvoeren en persoonlijke gegevens bekijken. Daarvoor is extra software nodig. En daar komt PHP om de hoek kijken.
PHP: de onzichtbare motor achter miljoenen websites
 PHPOntwikkeld in 1995 door Rasmus Lerdorf. Gratis, open source en de motor achter onder andere WordPress, Drupal en Joomla.
PHP is een programmeertaal die in 1995 werd ontwikkeld door Rasmus Lerdorf. Een programmeertaal is een manier om computers instructies te geven. Je vertelt een computer welke handelingen hij moet uitvoeren en onder welke omstandigheden.
PHP voert die opdrachten uit op de server waarop een website draait.
Stel dat je inlogt op een website om je persoonlijke gegevens te bekijken. De website moet controleren of je mag inloggen, welke gegevens bij jouw account horen en welke informatie je mag zien. PHP kan daarbij helpen.
De benodigde informatie staat vaak in een database. Dat is een digitaal opslagsysteem waarin grote hoeveelheden gegevens overzichtelijk worden bewaard. Vergelijk het met een enorme digitale archiefkast waarin razendsnel informatie kan worden opgezocht.
PHP verwerkt de informatie en helpt vervolgens de webpagina samen te stellen. Als bezoeker merk je daar meestal niets van. Je ziet alleen het resultaat.
Waarom gebruikt bijna 70 procent van de websites PHP?
PHP werd populair omdat het gratis beschikbaar was, relatief eenvoudig te gebruiken en op vrijwel iedere webserver kon draaien. Daar kwam bij dat bekende systemen om websites te bouwen PHP gingen gebruiken.
Het bekendste voorbeeld is WordPress. Met WordPress kunnen mensen websites maken en onderhouden zonder dat ze zelf alle technische onderdelen hoeven te programmeren. Ook andere bekende systemen, zoals Drupal en Joomla, gebruiken PHP.
Daardoor ontstond in de afgelopen dertig jaar een enorm netwerk van websites, toepassingen en bedrijven die afhankelijk zijn geworden van deze technologie.
(W3Techs, stand 23 oktober 2026)
Regelmatig wordt gezegd dat ongeveer 70 procent van het internet op PHP draait. Dat verdient wel enige nuance. Het gaat om ongeveer 70 procent van de websites waarvan bekend is welke programmeertaal op de server wordt gebruikt. Dat betekent niet dat 70 procent van alle internetdiensten of het totale internetverkeer afhankelijk is van PHP. Maar het blijft een indrukwekkend aandeel.
En hoewel PHP inmiddels meer dan dertig jaar oud is, betekent dat niet dat de techniek verouderd of onveilig is. De huidige versies zijn veel verder ontwikkeld dan de oorspronkelijke versie uit 1995. Net zoals een moderne auto nauwelijks nog te vergelijken is met een auto van dertig jaar geleden.
Wat gebeurde er op 21 oktober 2026?
Op 21 oktober werden twee ernstige beveiligingsproblemen in PHP openbaar gemaakt. De kwetsbaarheden kregen de technische identificaties Wat is een CVE?CVE staat voor Common Vulnerabilities and Exposures. Het is een wereldwijd nummersysteem voor bekende beveiligingslekken. Elk lek krijgt een uniek nummer, zodat iedereen, van onderzoeker tot beheerder, zeker weet over welk lek het gaat. en werden gezamenlijk bekend onder de naam PHP2Shell.
Een beveiligingslek is een fout in software waardoor iemand mogelijk iets kan doen wat eigenlijk niet toegestaan zou moeten zijn. In dit geval konden aanvallers onder bepaalde omstandigheden op afstand opdrachten uitvoeren op een kwetsbare server. Daar hoefden ze mogelijk niet eens voor in te loggen. Dat is bijzonder ernstig.
Stel je voor dat iemand niet alleen een gebouw kan binnendringen, maar ook opdrachten kan geven aan de computers die binnen dat gebouw worden gebruikt. Afhankelijk van de beveiliging en de rechten die zo'n computer heeft, kan de schade aanzienlijk zijn.
Bij de PHP-kwetsbaarheden zat het probleem bovendien niet noodzakelijk in de website zelf, maar in de onderliggende software waarop de website vertrouwde. Daardoor konden ook zorgvuldig gebouwde websites kwetsbaar zijn.
Het Nationaal Cyber Security Centrum, het Wat is het NCSC?Het Nationaal Cyber Security Centrum is de cybersecurity-expert van de Nederlandse overheid. Het waarschuwt en adviseert organisaties bij digitale dreigingen en lekken, en helpt bij grote incidenten., waarschuwde daarom voor de mogelijke gevolgen en adviseerde organisaties hun systemen zo snel mogelijk bij te werken.
Rijksoverheid: NCSC: ernstige kwetsbaarheden in PHP (21 oktober 2026)
En wat had AI hiermee te maken?
Hier wordt het verhaal bijzonder interessant. Kunstmatige intelligentie kan veel meer dan teksten schrijven, afbeeldingen maken of vragen beantwoorden. AI kan ook enorme hoeveelheden programmacode onderzoeken.
Programmacode bestaat uit instructies waarmee softwareontwikkelaars programma's bouwen. Grote softwareprojecten kunnen uit honderdduizenden of zelfs miljoenen regels bestaan. Het onderzoeken van al die regels op mogelijke fouten is ingewikkeld en uitermate tijdrovend.
AI kan beveiligingsonderzoekers helpen om verdachte patronen, onverwachte combinaties en mogelijke fouten veel sneller te ontdekken. Bij het onderzoek naar de PHP-kwetsbaarheden speelde AI een belangrijke rol. Opmerkelijk was dat de onderliggende fouten al jarenlang aanwezig bleken te zijn.
AI heeft de problemen niet veroorzaakt. AI heeft juist geholpen om bestaande problemen te ontdekken.
En daar zit tegelijkertijd een keerzijde aan. Want dezelfde technieken die beveiligingsonderzoekers gebruiken om software veiliger te maken, kunnen ook door cybercriminelen worden ingezet om er misbruik van te maken.
De ontdekking van een kwetsbaarheid is daarmee niet langer uitsluitend afhankelijk van een menselijke specialist die maandenlang programmacode bestudeert. AI kan dat onderzoek aanzienlijk versnellen. Dat maakt de komende jaren bijzonder interessant, maar ook spannend.
Waarom gingen complete websites offline?
Dit was misschien wel de meest gestelde vraag van de afgelopen dagen. Waarom zou je een complete website uitschakelen vanwege een beveiligingslek? Kun je niet gewoon wachten totdat er een update beschikbaar is?
Het antwoord is eigenlijk heel simpel: soms is het tijdelijk uitschakelen van een website de veiligste beslissing die een beheerder kan nemen.
Stel dat je verantwoordelijk bent voor een website waarop persoonlijke gegevens van duizenden mensen staan. Je krijgt bericht dat er een ernstig beveiligingsprobleem bestaat waardoor onbevoegden mogelijk toegang kunnen krijgen tot de server. Een oplossing is nog niet beschikbaar en dus ook nog niet geïnstalleerd.
Wat doe je dan?
Laat je de website gewoon draaien en hoop je dat niemand het probleem misbruikt? Of besluit je de website tijdelijk af te sluiten totdat het risico voldoende is weggenomen?
Als de mogelijke gevolgen groot zijn en andere beschermingsmaatregelen onvoldoende zekerheid bieden, is tijdelijk offline gaan een verstandige keuze. Een website die enkele uren niet beschikbaar is, veroorzaakt ongemak. Maar een website waarvan gegevens worden gestolen of waarvan de server wordt overgenomen, kan veel grotere schade veroorzaken.
Liever een paar uur geen website dan jarenlang de gevolgen van een ernstig datalek.
Maar waren al die websites dan gehackt?
Nee. En juist op dit punt ontstond in de berichtgeving nogal eens verwarring.
Er bestaat namelijk een belangrijk verschil tussen:
Er zit een fout in de software.
Onderzoekers laten zien dat het lek te misbruiken is.
Criminelen maken er daadwerkelijk misbruik van.
Vergelijk het met een autofabrikant die ontdekt dat er mogelijk iets mis is met het remsysteem van een bepaald model. Dat betekent niet dat iedere auto al een ongeluk heeft gehad. Maar het betekent wel dat er maatregelen nodig kunnen zijn voordat er ongelukken gebeuren. Bij software werkt dat eigenlijk precies hetzelfde.
Kwam de informatie te vroeg naar buiten?
RTL Nieuws besteedde aandacht aan de vraag hoe de informatie over de kwetsbaarheden naar buiten kwam en waarom er plotseling zoveel haast ontstond. Dat raakt aan een belangrijk onderdeel van digitale beveiliging.
Wanneer onderzoekers een ernstig beveiligingsprobleem ontdekken, proberen ze doorgaans eerst de ontwikkelaars van de betreffende software te informeren. Die krijgen vervolgens de gelegenheid om het probleem te onderzoeken en een oplossing te ontwikkelen. Zo'n oplossing noemen we een beveiligingsupdate, of in ICT-termen een patch.
Het liefst is die update beschikbaar voordat alle technische details van de kwetsbaarheid openbaar worden. Maar wanneer informatie voortijdig naar buiten komt, ontstaat er een lastige situatie. Beveiligingsonderzoekers weten dan waar het probleem zit, maar kwaadwillenden kunnen dezelfde informatie gebruiken. Daardoor kan de beschikbare tijd om systemen te beschermen plotseling veel korter worden.
Bij PHP2Shell waren al werkende demonstraties van mogelijke aanvallen openbaar voordat de officiële updates beschikbaar kwamen. Dat vergrootte de urgentie. Organisaties moesten daarom soms maatregelen nemen terwijl ze nog niet over een definitieve oplossing beschikten. Het tijdelijk offline halen van websites was in die omstandigheden een begrijpelijke keuze.
RTL Nieuws: PHP-lek en de voortijdige bekendmaking
Waarom leek vooral Nederland getroffen?
Ook NU.nl besteedde aandacht aan een opvallend verschijnsel. In Nederland kregen de PHP-problemen veel aandacht en gingen verschillende bekende websites offline. In het buitenland leek de situatie soms veel minder zichtbaar.
Betekent dat dat Nederland overdreven reageerde?
Niet noodzakelijk. De grote hackaanval op de technische infrastructuur van Albert Heijn kan hebben meegespeeld. Het vergrootglas van de Nederlandse media lag al dagenlang op de kwetsbaarheid van IT-diensten in Nederland. Daardoor werd er in Nederland mogelijk wat paniekeriger gereageerd dan in andere landen.
Het verschil kan ook voor een belangrijk deel worden verklaard door de manier waarop organisaties met risico's omgaan. De ene organisatie heeft voldoende technische mogelijkheden om snel extra bescherming in te schakelen. Een andere kan de software onmiddellijk bijwerken. En weer een andere besluit een website tijdelijk uit te schakelen totdat de situatie voldoende duidelijk is.
Ook buiten Nederland werden websites en digitale diensten uit voorzorg offline gehaald, onder andere in Finland, Frankrijk, België en Oostenrijk.
Daarbij speelt nog iets anders. Veel organisaties gebruiken dezelfde leveranciers of dezelfde technische platforms. Wanneer één leverancier besluit een kwetsbaar systeem tijdelijk uit te schakelen, kunnen daardoor tientallen of zelfs honderden websites tegelijk onbereikbaar worden.
Dat betekent niet dat al die organisaties afzonderlijk slachtoffer zijn geworden van een cyberaanval. Het laat vooral zien hoe sterk onze digitale dienstverlening met elkaar verweven is geraakt.
NU.nl: Minder aandacht in buitenland voor PHP-gevaar, Nederland overdreef niet
Wat weten we inmiddels over het daadwerkelijke gevaar?
Op 23 oktober kwam het NCSC met een belangrijke aanvulling op zijn eerdere waarschuwingen. Verder onderzoek liet zien dat het daadwerkelijk misbruiken van de twee PHP-kwetsbaarheden ingewikkelder is dan aanvankelijk werd gedacht. Daarmee werd de kans op grootschalig misbruik kleiner ingeschat.
Op dat moment was bij het NCSC één melding bekend van mogelijk misbruik in het buitenland, maar was niet bevestigd dat die aanval succesvol was geweest.
Dat is een belangrijke nuance. Het laat zien dat de eerste risico-inschatting bij een nieuw beveiligingsprobleem later kan veranderen wanneer onderzoekers meer informatie krijgen.
Maar dat betekent niet automatisch dat de voorzorgsmaatregelen overdreven waren. Op 21 oktober moesten beheerders beslissingen nemen met de kennis die op dat moment beschikbaar was. En bij een mogelijk zeer ernstig beveiligingsprobleem kun je niet altijd wachten totdat ieder detail volledig is onderzocht. De beveiligingsupdates blijven daarom noodzakelijk.
NCSC: Update PHP-kwetsbaarheden, nog steeds reden om direct te patchen (23 oktober 2026)
Cybercriminelen werken steeds vaker automatisch
Veel mensen denken bij een hacker nog altijd aan iemand die achter een computer zit en handmatig probeert een website binnen te dringen. Maar de werkelijkheid is inmiddels anders. Veel aanvallen worden grotendeels geautomatiseerd uitgevoerd.
Cybercriminelen gebruiken programma's die voortdurend het internet afzoeken naar computers en websites met bekende beveiligingsproblemen. Zodra een ernstige kwetsbaarheid openbaar wordt, kunnen zulke programma's grote aantallen systemen controleren en aanvallen. En met behulp van AI kunnen sommige onderdelen van dat onderzoek en die aanvallen nog verder worden versneld.
Daardoor wordt de tijd tussen het ontdekken van een beveiligingsprobleem en mogelijk misbruik steeds belangrijker. Voor organisaties betekent dit dat beveiligingsupdates niet eindeloos kunnen worden uitgesteld. Een bekend beveiligingslek is immers een probleem waarvan ook kwaadwillenden weten dat het bestaat.
Oktober 2026: een waarschuwing voor het hele internet
Als we kijken naar de ontwikkelingen van alleen al oktober 2026, dan valt iets op. Kunstmatige intelligentie ontwikkelt zich razendsnel. Beveiligingsonderzoekers beschikken over steeds krachtigere hulpmiddelen om fouten te ontdekken. Tegelijkertijd blijven cyberaanvallen, datalekken en kwetsbaarheden in veelgebruikte software een terugkerend probleem.
De gebeurtenissen rond PHP maken vooral duidelijk hoe afhankelijk we zijn geworden van software die soms tientallen jaren geleden is ontwikkeld. Dat is op zichzelf niet verkeerd. Veel van die technologie is betrouwbaar, goed onderhouden en wordt voortdurend verbeterd.
Maar er bestaat ook een enorme hoeveelheid oudere software die nog altijd actief wordt gebruikt. Soms omdat organisaties afhankelijk zijn van toepassingen die moeilijk te vervangen zijn. Soms omdat updates ingewikkeld zijn. En soms simpelweg omdat iets al jarenlang werkt en niemand er meer naar omkijkt.
Daar zit een risico. Want dat software gisteren goed werkte, betekent niet automatisch dat deze morgen nog voldoende veilig is. En nu AI steeds beter wordt in het ontdekken van verborgen fouten, kunnen problemen die jarenlang onopgemerkt bleven ineens zichtbaar worden.
Misschien is het internet zoals wij dat kennen en dagelijks gebruiken daarom wel toe aan een grondige onderhoudsbeurt.
Het internet heeft onderhoud nodig, net zoals onze wegen en bruggen
We vinden het heel normaal dat wegen, bruggen en tunnels regelmatig worden gecontroleerd en onderhouden. Een brug die dertig jaar geleden is gebouwd, wordt niet automatisch als onveilig beschouwd. Maar we verwachten wel dat deskundigen controleren of de constructie nog voldoet aan de eisen van vandaag.
Wanneer er een ernstig probleem wordt ontdekt, kan het noodzakelijk zijn de brug tijdelijk af te sluiten. Daar weten we anno 2026 ook alles van. Niet omdat deze al is ingestort, maar juist om dat te voorkomen.
Met onze digitale infrastructuur zou het eigenlijk niet anders moeten zijn. Het internet is inmiddels minstens zo belangrijk geworden voor onze samenleving als veel fysieke infrastructuur. We gebruiken het voor communicatie, gezondheidszorg, betalingen, overheidsdiensten, onderwijs en vrijwel alle bedrijfsprocessen.
Toch wordt het onderhoud van digitale systemen nog te vaak gezien als iets wat op de achtergrond moet gebeuren, liefst zonder dat iemand er iets van merkt. Maar goed onderhoud vraagt tijd, geld, deskundigheid en soms tijdelijke onderbrekingen.
We moeten daarom niet alleen investeren in nieuwe mogelijkheden en steeds slimmere AI-toepassingen. We moeten minstens zoveel aandacht besteden aan de technologie die al jarenlang de basis vormt van onze digitale samenleving.
Dat betekent niet dat we het hele internet opnieuw moeten bouwen. Het betekent wel dat organisaties beter moeten weten welke software ze gebruiken, hoe oud die software is, welke afhankelijkheden bestaan en hoe snel beveiligingsproblemen kunnen worden opgelost.
En misschien moeten we ook accepteren dat niet iedere digitale dienst onder alle omstandigheden altijd beschikbaar kan zijn.
Veiligheid moet soms zwaarder wegen dan bereikbaarheid.
AI kan daarbij juist een belangrijke rol spelen
Het zou verkeerd zijn om AI uitsluitend als bedreiging te zien. Juist kunstmatige intelligentie kan een belangrijke bijdrage leveren aan die noodzakelijke onderhoudsbeurt.
AI kan helpen bij het onderzoeken van bestaande software, het opsporen van kwetsbaarheden en het herkennen van verdachte activiteiten. Ook kan AI ontwikkelaars ondersteunen bij het verbeteren van programmacode en het testen van beveiligingsoplossingen.
Maar AI is geen wondermiddel. Een AI-systeem kan fouten maken, verkeerde conclusies trekken of problemen over het hoofd zien. Daarom blijven deskundige mensen onmisbaar.
De combinatie van menselijke kennis en krachtige AI-systemen biedt waarschijnlijk de beste mogelijkheden om onze digitale infrastructuur veiliger te maken. De uitdaging is om die technologie verantwoord in te zetten en ervoor te zorgen dat ontdekte problemen ook daadwerkelijk worden opgelost.
Want een kwetsbaarheid ontdekken is één ding. Een kwetsbaarheid verhelpen en voorkomen dat hetzelfde probleem opnieuw ontstaat, is minstens zo belangrijk.
Tot slot: het internet hoeft niet kapot te zijn om onderhoud nodig te hebben
De gebeurtenissen van oktober 2026 laten zien hoe belangrijk digitale beveiliging inmiddels is geworden. Een programmeertaal uit 1995, kwetsbaarheden die jarenlang verborgen bleven, AI die helpt deze te ontdekken en websites die tijdelijk offline worden gehaald.
Het lijkt op het eerste gezicht misschien een technisch verhaal. Maar uiteindelijk raakt het ons allemaal. Iedereen die een website bezoekt, online betaalt, een digitale overheidsdienst gebruikt of persoonlijke informatie via internet deelt, vertrouwt erop dat de onderliggende systemen veilig zijn.
Dat vertrouwen moet voortdurend worden verdiend. Niet door te beloven dat er nooit iets misgaat, maar door problemen serieus te nemen en tijdig de juiste maatregelen te nemen.
Daarom vind ik het ook verkeerd om organisaties die hun websites uit voorzorg offline haalden, automatisch te verwijten dat ze overdreven hebben gereageerd. Natuurlijk moet zo'n beslissing zorgvuldig worden genomen. Maar soms is het verstandiger om een dienst tijdelijk te onderbreken dan een bekend risico te laten bestaan en achteraf de gevolgen te moeten herstellen.
Het internet is in ruim dertig jaar uitgegroeid tot een onmisbaar onderdeel van onze samenleving. Misschien is het daarom tijd dat we het ook zo gaan behandelen. Niet als een verzameling websites die vanzelfsprekend altijd moeten werken, maar als belangrijke infrastructuur die voortdurend aandacht, onderhoud en beveiliging nodig heeft.
Het internet hoeft niet eerst kapot te gaan voordat we besluiten het beter te onderhouden.
En als de gebeurtenissen van oktober 2026 ons iets hebben geleerd, dan is het misschien wel precies dat.