// transmissie onderschept — ontsleutelen█
Meer dan vijftig jaar lang verkocht een Zwitsers bedrijf ‘veilige’ encryptieapparatuur aan meer dan honderd landen. Ondertussen lazen de Amerikaanse CIA en de Duitse BND in het geheim mee. Wat Operatie Rubicon ons leert over vertrouwen in de techniek van vandaag, van VPN’s tot netwerkapparatuur.
Dit artikel is bijgewerkt met wat extra duiding: enkele afkortingen (zoals TIVC, GCHQ en Five Eyes) worden nu ter plekke uitgelegd, en een aantal namen en bronnen zijn voorzien van een directe link. Ook is er een nieuwe passage toegevoegd over een Nederlands Kamerstuk uit 2001, waarin de overheid het risico van door overheden beïnvloede cryptografie eigenlijk al benoemde.
Dit is een levend artikel. Zodra er nieuwe ontwikkelingen of interessante bronnen bijkomen, vul ik het waar nodig aan.
Dit is een special: langer dan mijn gebruikelijke blogposts, en met veel meer tijd erin gestoken om bronnen te verzamelen en deze uit te pluizen. Ik keek daarbij vooral vanuit één invalshoek: wat kunnen we in 2026 nog leren van Operatie Rubicon? Vanuit dat perspectief boeide het me persoonlijk enorm, en niet alleen om de spionage zelf. Wat mij vooral verbaasde was hoe knap de operatie in elkaar zat en hoe lang die geheim is gebleven: decennialang, dwars door de opkomst van internet en digitale communicatie heen.
‘Ik heb niets te verbergen’
Het is waarschijnlijk een van de meest gehoorde opmerkingen wanneer het gesprek gaat over privacy, encryptie en digitale surveillance.
“Ik heb niets te verbergen.”
Op zich klinkt dat logisch. Als je geen crimineel bent, geen staatsgeheimen bezit en gewoon je dagelijkse leven leidt, waarom zou je je dan druk maken over wie er eventueel mee kan kijken?
Maar misschien stellen we daarmee de verkeerde vraag.
De interessante vraag is namelijk niet alleen “wat heb ik te verbergen?”, maar vooral “wie vertrouw ik?”
Want wanneer je een bericht verstuurt, een website bezoekt, een VPN gebruikt of een beveiligde verbinding opzet, vertrouw je uiteindelijk op een hele keten van mensen, bedrijven, software en hardware.
En daar zit een probleem.
Dat klinkt misschien als een modern cybersecurityprobleem. Het is het niet. Meer dan vijftig jaar geleden gebeurde het al, op een schaal waar zelfs een Netflix-serie moeite mee zou hebben.
De naam van deze operatie was Rubicon.
Eerst even: wat is encryptie eigenlijk?
Voordat we het verhaal induiken, dien ik één belangrijk ding uit te leggen. Want ‘encryptie’ of ‘cryptografie’ klinkt voor veel mensen alsof het iets is voor wizzkids die ’s nachts code zitten te tikken. Dat valt mee. Het basisidee is eigenlijk heel simpel.
Stel dat ik een brief naar jou stuur. Op die brief staat:
Ik stop die brief in een doos en verzegel hem met een lakzegel. Dat zegel heeft een unieke afdruk, bijvoorbeeld van een ring of stempel. Zolang het zegel intact is, kun je zien dat niemand de doos onderweg ongemerkt heeft geopend. Als iemand de inhoud wil bekijken, moet diegene het zegel verbreken. Dat laat sporen na.
Dit is natuurlijk nog geen cryptografie zoals we die tegenwoordig kennen. Maar het is wel een mooie, tastbare manier om twee belangrijke beveiligingsbegrippen te begrijpen: vertrouwelijkheid en integriteit. De gesloten doos beschermt de inhoud tegen nieuwsgierige blikken. Het zegel geeft je bovendien een aanwijzing of iemand onderweg aan de inhoud heeft gezeten.
Alleen gebeurt dit tegenwoordig niet meer met was en een stempel, maar met wiskunde. Bij encryptie wordt leesbare tekst door een cryptografisch algoritme omgezet in gegevens die zonder de juiste sleutel niet begrijpelijk zijn.
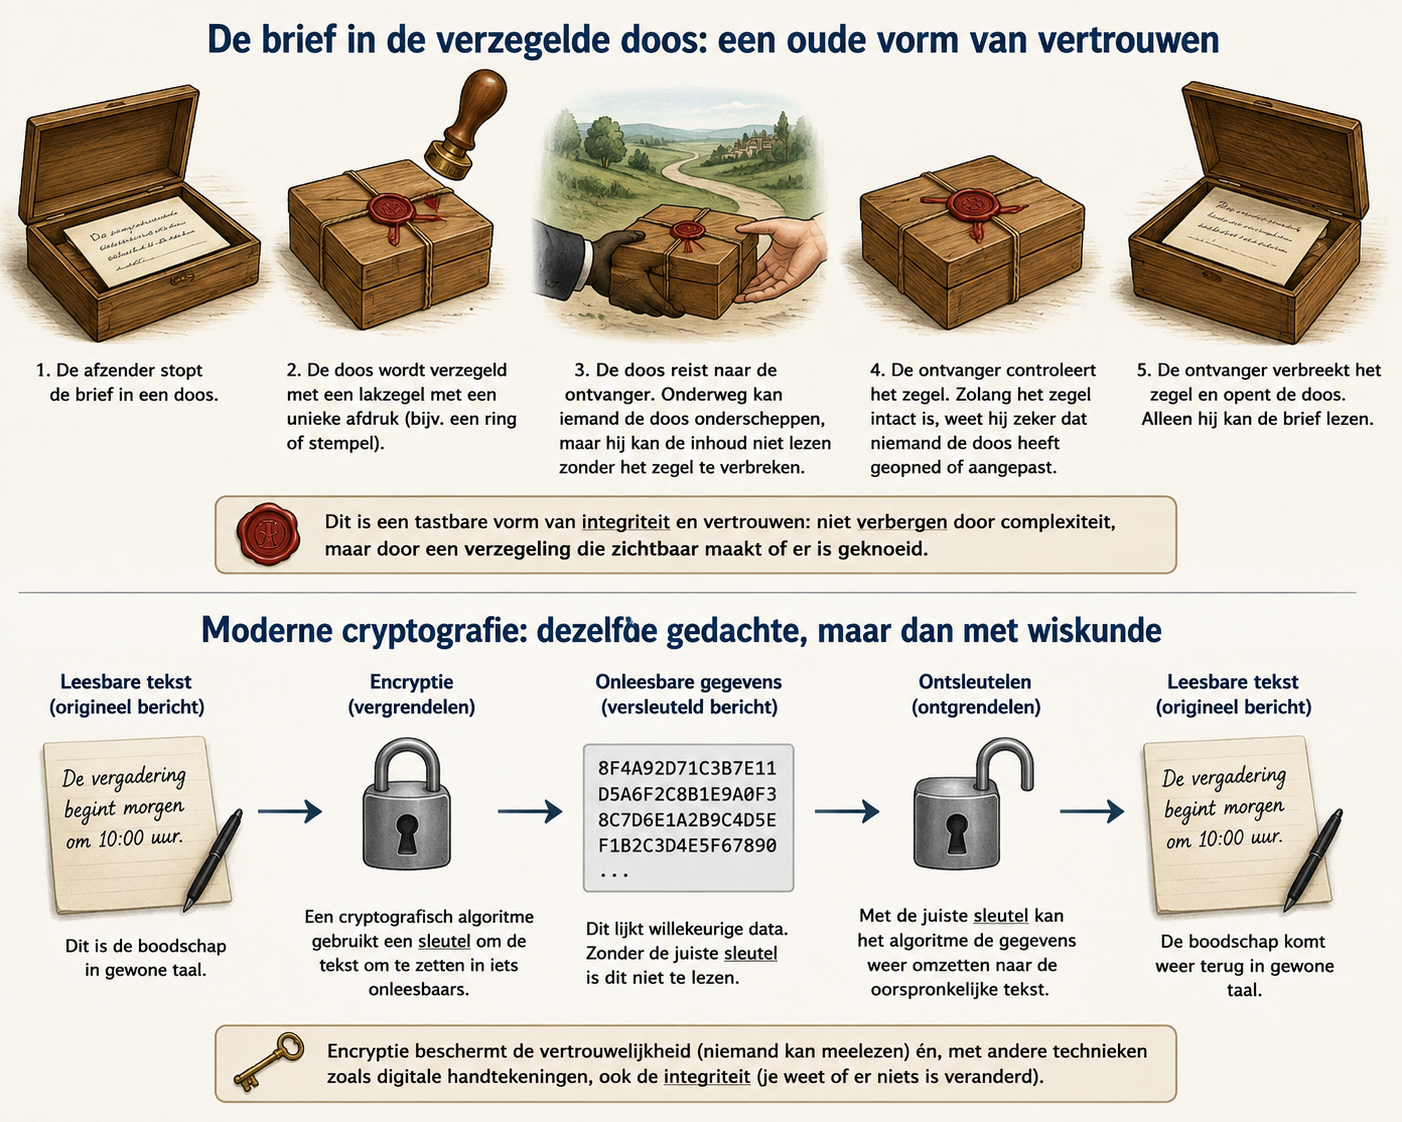
Het mooie is dat je tegenwoordig enorm sterke cryptografische systemen kunt gebruiken. AES-256 bijvoorbeeld. Daar hoef je als gewone gebruiker helemaal niets van te begrijpen om er voordeel van te hebben.
Maar er zit een addertje onder het gras. Je moet namelijk wel kunnen vertrouwen op het algoritme, de implementatie, de sleutel, en degene die het systeem voor je heeft gemaakt.
En precies daar begint Operatie Rubicon.
Een Zwitsers bedrijf dat de wereld veilig hield
 Crypto AG, Zug (Zwitserland)
In de tweede helft van de twintigste eeuw was het Zwitserse bedrijf Crypto AG een van de belangrijkste leveranciers van cryptografische apparatuur ter wereld. Overheden, legers en diplomatieke diensten gebruikten de machines om geheime communicatie te beschermen.
Het bedrijf zelf bestond al veel langer dan zijn geheime CIA-eigenaarschap. Het werd in 1920 opgericht door de Zweed Arvid Gerhard Damm onder de naam AB Cryptoteknik. Na Damms dood kwam het bedrijf in handen van een van de eerste investeerders, Boris Hagelin. Toen Duitsland in 1940 Noorwegen binnenviel, nam Hagelin een deel van zijn machines mee naar de Verenigde Staten en wist daar een deal te sluiten om 140.000 exemplaren van het model C-36 (in de VS bekend als de M-209) te produceren voor het Amerikaanse leger, tijdens de Tweede Wereldoorlog geproduceerd in een fabriek van typemachinemerk Smith Corona. Die order alleen al leverde Hagelins bedrijf destijds 8,6 miljoen dollar op. Na de oorlog probeerde hij zijn fabriek in Zweden weer op te starten, maar verhuisde uiteindelijk naar Zwitserland om te ontsnappen aan het Zweedse beleid om de defensie-industrie te nationaliseren. Zo werd Crypto AG dus een Zwitsers bedrijf, en die band met de Amerikanen bleek achteraf een stuk ouder dan de geheime overname die in 1970 werd gedaan.
Crypto AG had een uitstekende reputatie. En dat was belangrijk. Want als een regering een apparaat koopt om haar meest geheime communicatie mee te beschermen, moet er vertrouwen zijn. Je moet er immers vanuit gaan dat de fabrikant daadwerkelijk probeert jouw communicatie geheim te houden.
Crypto AG verkocht zijn apparatuur uiteindelijk aan meer dan honderd landen, waaronder Iran, India, Pakistan, Saudi-Arabië, Argentinië en Libië, maar ook Europese landen en andere bondgenoten. Zelfs het Vaticaan maakte gebruik van Crypto-apparatuur.
En toen gebeurde iets buitengewoons.
In 1970 kochten de Amerikaanse CIA en de West-Duitse BNDBundesnachrichtendienst: de Duitse buitenlandse inlichtingendienst, te vergelijken met de Nederlandse AIVD. het bedrijf in het geheim. De eigendomsconstructie werd zo opgezet dat vrijwel niemand wist wie er werkelijk achter Crypto AG zat. Zelfs veel medewerkers van het bedrijf hadden geen idee. De klanten al helemaal niet.
Bron: The Washington Post, ‘The intelligence coup of the century’
De volledige reconstructie van Argos zelf: hoe de Amerikanen en Duitsers via Crypto AG decennialang vriend en vijand afluisterden, en welke rol Nederland daarin speelde. Argos, 15 februari 2020, ± 52 minuten.
Ze hoefden de encryptie niet te kraken
En nu komen we bij het briljante, maar tegelijkertijd behoorlijk sinistere gedeelte van operatie Rubicon.
Stel je voor dat je een kluis koopt. Je zoekt een betrouwbare fabrikant. Je betaalt een flink bedrag. Je stopt al je belangrijke documenten in de kluis. Je doet hem op slot. Je voelt je veilig.
Maar wat je niet weet, is dat de fabrikant een tweede sleutel heeft. Die hoeft de kluis dan niet open te breken. Die heeft simpelweg al toegang.
Dat was in essentie het idee achter operatie Rubicon. De CIA en BND hoefden niet achteraf iedere versleutelde boodschap te kraken. Ze hadden invloed op de apparatuur waarmee die berichten werden versleuteld.
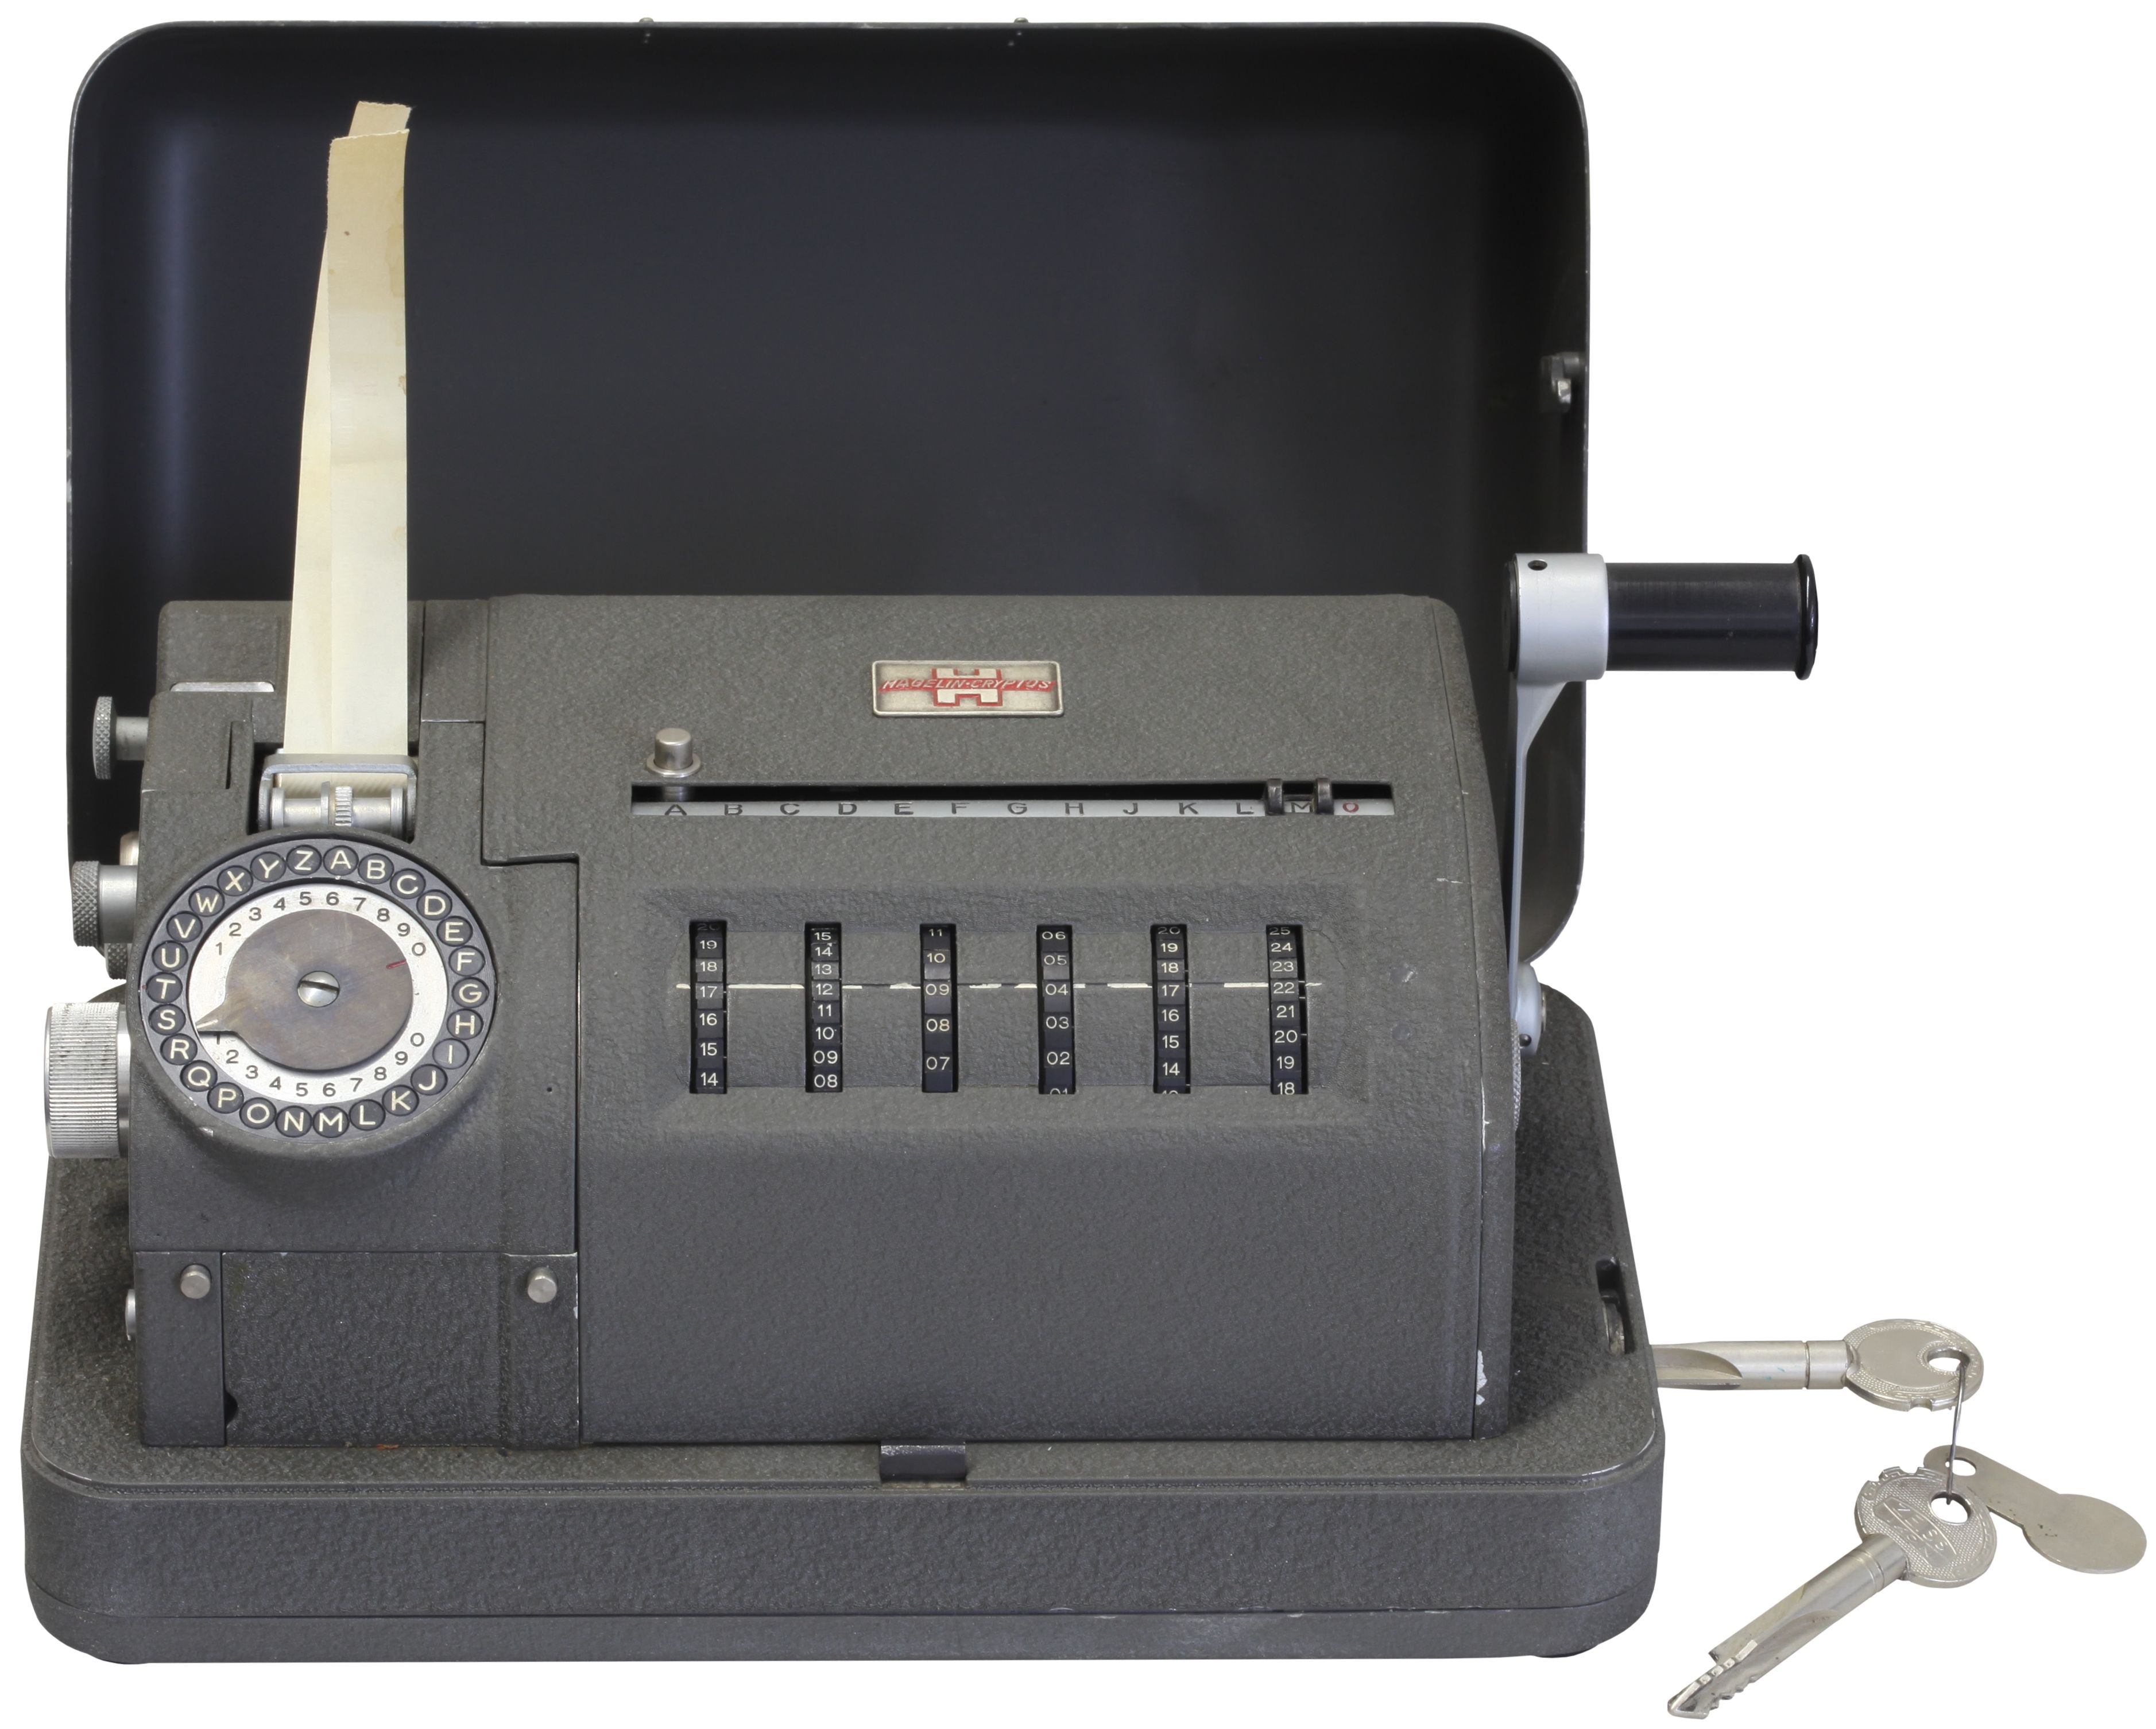
De Amerikaanse NSA speelde daarbij een belangrijke technische rol. Volgens de vrijgegeven documenten en het onderzoek van de Washington Post ontwierp de NSA bijvoorbeeld de interne werking van de elektronische Crypto AG H-460. De cryptografische systemen werden zo ontworpen dat ze voor de klant sterke, willekeurige versleuteling leken te produceren, terwijl bepaalde patronen voor de NSA veel makkelijker te herkennen en te kraken waren.
En hier zit een belangrijk detail. Er zat niet simpelweg een knop op de achterkant met ‘CIA, hier klikken’. De zwakte zat in het ontwerp. De apparatuur deed wat de klant verwachtte: berichten werden versleuteld en zagen er voor buitenstaanders uit als onleesbare data.
Maar de manier waarop die versleuteling tot stand kwam, was bewust zo aangepast dat de betrokken inlichtingendiensten de berichten veel eenvoudiger konden ontsleutelen. Volgens de Washington Post kon de manipulatie het verschil maken tussen een cryptografische taak die normaal maanden zou kunnen kosten, en een taak die soms binnen seconden kon worden uitgevoerd.
Dat is een belangrijk onderscheid. De beveiliging was niet noodzakelijk zichtbaar ‘kapot’.
De beveiliging was ontworpen om er sterker uit te zien dan ze werkelijk was.
Een voorbeeld zonder wiskunde
Stel dat jij een bericht hebt:
De machine maakt daar iets van dat eruitziet als:
Voor iedereen die het onderschept, lijkt dat complete onzin. Dat is precies de bedoeling.
Maar stel dat het algoritme waarmee die gegevens worden gemaakt niet zo willekeurig is als iedereen denkt. De machine produceert steeds opnieuw bepaalde patronen. Voor de gemiddelde gebruiker ziet het er nog steeds uit als complete chaos. Maar een organisatie die precies weet hoe de machine die chaos maakt, kan die patronen herkennen en veel sneller terugrekenen naar het oorspronkelijke bericht.
Dat was de kracht van Rubicon. De gebruiker zag: “Mijn bericht is veilig versleuteld.” De CIA en NSA zagen: “We kennen de manier waarop deze machine zijn geheimen maakt.”
En daarmee komen we bij een van de belangrijkste lessen van Rubicon:
Je hoeft de encryptie niet te breken als je invloed hebt op de manier waarop de encryptie wordt gemaakt.
Er waren zelfs twee soorten machines
Dit maakt het verhaal misschien nog ongemakkelijker. Crypto AG produceerde namelijk niet simpelweg één soort apparaat.
Volgens de vrijgegeven CIA-documenten en het onderzoek van de Washington Post werden er verschillende versies gemaakt: veilige modellen voor bepaalde bevriende landen, en bewust gemanipuleerde modellen voor andere landen. Andere reconstructies van de affaire melden eveneens dat Crypto AG gedurende tientallen jaren twee soorten apparaten produceerde: veilige apparaten voor een beperkt aantal landen, en zwakkere, kraakbare apparaten voor de rest.
Voor de klant was dat verschil niet noodzakelijk zichtbaar. Dat maakt de lakzegel-metafoor van eerder ineens heel interessant.
Stel dat je twee identieke houten dozen krijgt. Op beide zit precies hetzelfde mooie rode lakzegel. De ene doos is werkelijk veilig. De andere doos heeft een constructie waardoor de fabrikant hem op een veel eenvoudigere manier kan openen. Aan de buitenkant zie je geen verschil.
Je vertrouwt op het zegel. Je vertrouwt op de fabrikant. Je vertrouwt erop dat jouw doos dezelfde beveiliging heeft als die van een andere klant. Maar dat hoeft dus helemaal niet zo te zijn.
De klant wist niet welke versie hij had gekregen. En precies dát is het vertrouwensprobleem.
De wereld betaalde zelf voor zijn eigen afluisterapparatuur
Misschien is dit wel het meest bizarre onderdeel.
De landen die Crypto AG-machines kochten, betaalden daar gewoon voor. Ze betaalden voor beveiliging. Ze betaalden voor onderhoud. Ze betaalden voor nieuwe modellen. En ondertussen konden de CIA en BND de communicatie van getroffen klanten onderscheppen.
De CIA beschreef de operatie later als:
“The intelligence coup of the century.”
Volgens de vrijgegeven CIA-geschiedenis betaalden buitenlandse regeringen dus zelf voor de apparatuur waarmee hun communicatie voor Amerikaanse en Duitse inlichtingendiensten toegankelijk werd.
Het is een beetje alsof je een beveiligingsbedrijf inhuurt om je huis te beschermen, en later ontdekt dat de beveiligers zelf inbraken in je huis met een kopie van je huissleutel.
De Amerikaanse inlichtingenfunctionaris Bobby Ray Inman, die rond 1980 hoge functies bekleedde bij zowel de NSA als de CIA, zei het tegen de Washington Post zo: “It was a very valuable source of communications on significantly large parts of the world important to U.S. policymakers.” Over eventuele gewetensbezwaren was hij kort: “Do I have any qualms? Zero.”
Het werkte tientallen jaren
Rubicon was geen korte operatie. De CIA en BND kochten Crypto AG in 1970. De operatie zelf kreeg destijds eerst de codenaam ‘Thesaurus’ mee en werd in de jaren ’80 omgedoopt tot ‘Rubicon’. Crypto AG als bedrijf had daarnaast zijn eigen, aparte codenaam binnen de CIA: ‘Minerva’. Op zijn hoogtepunt verkocht het bedrijf zijn apparatuur aan zo’n 70 tot 80 procent van de niet-communistische wereldmarkt. De BND stapte in 1993 uit het bedrijf; de CIA kocht het Duitse aandeel destijds voor 17 miljoen dollar af en werd zo enig eigenaar.
Volgens de Washington Post bleef de CIA betrokken tot 2018, toen de bezittingen van Crypto AG werden verkocht. Dat betekent dat een operatie die begon tijdens de Koude Oorlog, bleef bestaan tot ver in het tijdperk van internet, smartphones en digitale communicatie.
Bron: National Security Archive, ‘The CIA’s Minerva Secret’
Het is bijna onvoorstelbaar dat dit zo lang verborgen kon blijven, en dat is ook precies waarom dit mij persoonlijk zo fascineert. Er waren namelijk wel degelijk momenten waarop het bijna uitlekte. In 1992 werd Crypto AG-verkoper Hans Bühler in Iran gearresteerd op verdenking van spionage. Bühler wist zelf helemaal niets van de geheime CIA/BND-eigendom, maar werd toch negen maanden lang vastgehouden en verhoord, tot Crypto AG een losgeld van één miljoen dollar betaalde voor zijn vrijlating. Terug in Zwitserland begon Bühler, samen met een andere voormalige Crypto AG-ingenieur die argwaan had gekregen, met de pers te praten. Het leidde tot de nodige onrust, maar niet tot de volledige onthulling. Ook een boek uit 1982 (‘The Puzzle Palace’) van James Bamford) en een artikel in de Baltimore Sun uit 1995 (‘Rigging the Game’) kwamen al griezelig dicht bij de waarheid. Pas in 2020 viel alles op zijn plek.
Bron: National Security Archive, ‘The CIA’s Minerva Secret’
En dat maakt het verhaal juist zo interessant. Want de technologie veranderde. Maar het principe bleef hetzelfde: vertrouwen.
Crypto AG was een Zwitsers bedrijf, dus wat wist Zwitserland eigenlijk zelf? Aanvankelijk deed het land alsof het van niets wist, maar uit onderzoek van het Zwitserse parlement bleek dat de eigen inlichtingendienst als ‘junior partner’ van de CIA meedraaide. Argos, 21 november 2020, ± 19 minuten.
De gevolgen waren enorm
De informatie die via Crypto AG beschikbaar kwam, werd gebruikt tijdens belangrijke internationale gebeurtenissen. De Washington Post beschrijft onder meer het gebruik van de informatie tijdens de Iraanse gijzelingscrisis van 1979, de Falklandoorlog in 1982 en de aanslag op de Berlijnse La Belle-discotheek in 1986.
Bij dat laatste voorbeeld hoort trouwens een nuance die ik te mooi vond om weg te laten. De Nederlandse Maximator-tak TIVCTechnisch Informatie Verwerkingscentrum was een onderdeel van de Militaire Inlichtingen- en Veiligheidsdienst (MIVD)., die alle onderschepte Crypto AG-verkeer binnen de alliantie deelde, zegt zelf nooit versleuteld verkeer uit Libië via Crypto AG-apparatuur te hebben onderschept rond de aanslag. Dat betekent niet dat de Amerikaanse claim per se onjuist is, maar wel dat niet iedereen binnen de betrokken inlichtingenwereld het zomaar klakkeloos bevestigt. Mooi voorbeeld van hoe lastig het is om dit soort geschiedenis sluitend te reconstrueren, zelfs met de eigen documenten van de betrokken diensten.
Bron: Bart Jacobs, ‘Maximator: European signals intelligence cooperation, from a Dutch perspective’, Intelligence and National Security, 2020
In de jaren tachtig kwam volgens de interne documenten een aanzienlijk deel van de door Amerikaanse cryptanalisten verwerkte diplomatieke communicatie via Crypto-apparatuur binnen. Op sommige momenten ging het volgens de Washington Post om zo’n 40 procent van de diplomatieke kabelsEen diplomatiek kabelgram (of diplomatic cable) is een vertrouwelijk, schriftelijk bericht dat wordt uitgewisseld tussen een ambassade of consulaat en het ministerie van Buitenlandse Zaken van het eigen land. en andere transmissies die door NSA-cryptanalisten werden ontcijferd en geanalyseerd. Voor de Duitse BND lag dat aandeel nog hoger: volgens onderzoekers ging het zelfs om zo’n 90 procent van de Duitse diplomatieke rapportages.
Bron: ObCrypto, ‘Crypto AG and its lessons’
Dit was dus geen klein experiment. Dit was industriële spionage, decennialang volgehouden.
Sommige gevolgen waren niet alleen politiek, maar direct dodelijk. Neem Orlando Letelier, de voormalige minister van Buitenlandse Zaken van Chili, die na de militaire coup van Pinochet in 1973 naar de Verenigde Staten was gevlucht. Op 21 september 1976 kwam hij in Washington samen met zijn assistente Ronni Moffitt om het leven door een autobom. Bij de voorbereiding van die dubbele moord werd gebruikgemaakt van versleutelde communicatieapparatuur van Crypto AG, dezelfde apparatuur waar de CIA en BND stiekem achterdeurtjes in hadden ingebouwd. Argos besteedde hier een apart deel van de Cryptoleaks-serie aan.
De aanslag op Letelier stond niet op zichzelf. Hij paste in Operatie Condor, de samenwerking tussen de inlichtingendiensten van Chili, Argentinië, Brazilië, Bolivia, Paraguay en Uruguay, waarbij de Zuid-Amerikaanse dictaturen van de jaren zeventig en tachtig elkaar hielpen bij het opsporen, ontvoeren, martelen en vermoorden van politieke tegenstanders. Braziliaanse onderzoekers ontdekten na de Cryptoleaks-onthullingen dat Brazilië zelf tot in december 2019 nog klant was van Crypto AG, met contracten die al in de jaren vijftig begonnen, en dat Braziliaanse aankopen mede bedoeld waren om apparatuur door te leveren aan andere Condor-landen. Daarmee wisten de betrokken Amerikaanse functionarissen, aldus deze onderzoekers, hoogstwaarschijnlijk van de misdaden die de dictaturen met behulp van die apparatuur pleegden.
Bron: ObCrypto, ‘Crypto AG and its lessons’, op basis van onderzoek van Vitelio Brustolin (UFF), Dennison de Oliveira (UFPR) en Alcides Peron (USP)
Het National Security Archive in Washington heeft dit inmiddels bevestigd met daadwerkelijk gedeclassificeerde CIA- en DIA-documenten, en die kun je gewoon zelf inzien. Uit een CIA-kabel van februari 1977 blijkt dat Brazilië het complete geheime communicatienetwerk van Operatie Condor (bijgenaamd ‘Condortel’) had voorzien van Crypto AG-apparatuur van het type CX-52. Eind 1977 leverde Argentinië nieuwere Hagelin H-4605-apparatuur om het netwerk te versterken. Met andere woorden: de complete geheime communicatie waarmee Condor-landen hun moordoperaties coördineerden, liep via apparatuur waarvan de CIA zelf de achterdeur had ingebouwd.
Bron: National Security Archive, ‘The CIA’s Minerva Secret’ (inclusief de gedeclassificeerde documenten zelf)
Hoe de versleutelde apparatuur van Crypto AG een rol speelde bij de voorbereiding van de aanslag op de Chileense oud-minister Orlando Letelier in Washington, in 1976. Argos, deel drie van de Cryptoleaks-affaire.
En Nederland?
Hier wordt het verhaal voor ons ineens een stuk interessanter. Want Nederland stond niet simpelweg aan de zijlijn.
Het Nederlandse onderzoeksprogramma Argos van HUMAN/VPRO heeft uitgebreid onderzoek gedaan naar de Cryptoleaks en de Nederlandse betrokkenheid. Volgens Argos hielp Nederland mee aan de operatie, maar werd Nederland tegelijkertijd ook zelf slachtoffer van de spionage. Argos ontdekte onder meer dat de Nederlandse politie en de Koninklijke Marechaussee versleutelde communicatieapparatuur gebruikten die binnen het bereik van de operatie viel.
Dat maakt het verhaal behoorlijk ongemakkelijk. Nederland profiteerde dus enerzijds van deze internationale inlichtingenoperatie, terwijl Nederlandse communicatie anderzijds zelf werd afgeluisterd.
Argos heeft inmiddels een uitgebreid dossier met achtergrondartikelen, reportages en documentaires over de Cryptoleaks, waarin onder meer wordt beschreven hoe Nederland een rol speelde in het bredere netwerk van Europese inlichtingendiensten.
Bron: Argos, HUMAN/VPRO – dossier Cryptoleaks
Clingendael Spectator nuanceert dit overigens enigszins: volgens de vrijgegeven Duitse en Amerikaanse verslagen was Nederland zelf, voor zover bekend, geen rechtstreeks doelwit van de berichtenonderschepping binnen Rubicon zelf, in tegenstelling tot bijvoorbeeld België en verschillende NAVO-bondgenoten in Zuid-Europa. Wel deelden de Amerikanen en Duitsers technische details over de Crypto AG-apparatuur met Nederlandse diensten. Nederland zat dus in een grijs gebied: net geen doelwit, maar ook niet volledig buitenspel.
Bron: Clingendael Spectator, ‘CIA en Crypto AG herschrijven de geschiedenis’
Onderstaande video is de intro van Argos op hun onderzoek, met zowel een podcast als meerdere zeer lezenswaardige artikelen. Het leest bijna als een spionagethriller, en dat is het eigenlijk ook wel.
De video start vanzelf zodra hij in beeld komt (geluidloos, klik op het volume-icoontje om geluid aan te zetten) en pauzeert weer als je verder scrolt.
Operatie Maximator: Nederland ging gewoon door
Toen de BND in 1993 instapte uit Rubicon, dachten veel mensen waarschijnlijk dat daarmee ook het internationale delen van dit soort gemanipuleerde crypto-informatie stopte.
Niets is minder waar.
Nederland deed namelijk mee aan een andere, apart geheimgehouden alliantie: Maximator. Deze Europese signals intelligence-samenwerking werd al in 1976 opgericht op initiatief van de Deense militaire inlichtingendienst, aanvankelijk alleen met Denemarken, Zweden en Duitsland. Nederland werd in 1977 uitgenodigd en sloot in 1978 aan. Frankrijk vroeg in 1983 om aansluiting, mede gesteund door Duitsland vanwege de al langer bestaande Frans-Duitse inlichtingenband, en werd in 1985 toegelaten. De naam Maximator is trouwens afkomstig van een Beiers biermerk dat rond 1979 op tafel stond tijdens een bijeenkomst bij de BND in Pullach (na twee eerdere, minder geslaagde tussennamen: ‘Ostsee’ en ‘Alpenjäger’), dus zelfs geheime spionage-allianties beginnen soms gewoon met een biertje.
Het Nederlandse deel van Maximator had zelf ook een naam: TIVC (Technisch Informatie Verwerkingscentrum), ondergebracht bij de Koninklijke Marine in de Kattenburg-kazerne in Amsterdam. Binnen Maximator kreeg elk land bovendien een eigen codenaam: Nederland heette ‘Edison’, Duitsland ‘Novalis’, Frankrijk ‘Marathon’, Zweden ‘Thymian’ en Denemarken ‘Concilium’.
Binnen Maximator deelden de deelnemende landen onder meer informatie over gemanipuleerde Crypto AG-apparatuur die Duitsland via zijn aandeel in Rubicon in handen kreeg. En het concrete voorbeeld van de Falklandoorlog, dat eerder al kort voorbijkwam, is eigenlijk nog veel opmerkelijker dan ik toen liet doorschemeren.
Argentinië beveiligde zijn marine- en diplomatieke communicatie met Crypto AG-apparaten van het type HC-550/HC-570. Via Maximator had de BND de details van dat (gemanipuleerde) algoritme al eerder gedeeld met TIVC, waardoor Nederland de Argentijnse communicatie al kon lezen vóórdat de oorlog uitbrak. De Britse geheime dienst GCHQGCHQ staat voor (Government Communications Headquarters) en is een van de drie belangrijkste Britse inlichtingen- en veiligheidsdiensten. De organisatie houdt zich voornamelijk bezig met het onderscheppen en analyseren van communicatie en elektronische informatie. De andere twee bekende Britse diensten zijn MI5 en MI6. had Argentinië echter altijd verwaarloosd als doelwit en kon zelf niets met de versleutelde berichten. Toen de oorlog begon, klopte GCHQ onder druk aan bij de Europese partners voor hulp. Een specialist van TIVC reisde vervolgens naar Engeland om uit te leggen hoe de Argentijnse Crypto AG-apparatuur precies werkte, waarna de Britten het daadwerkelijke kraken zelf voor hun rekening namen. Het interne BND-geschiedenisverslag over de operatie stelt het onomwonden: de afloop van de Falklandoorlog werd ‘in essentiële mate beïnvloed, zo niet beslist’ door de Rubicon-operatie.
Halverwege de oorlog ontdekte Argentinië dat zijn berichten werden gelezen, vermoedelijk nadat een Brits parlementslid dit op 3 april 1982 per ongeluk in het Lagerhuis liet doorschemeren (een andere, in Nederlandse inlichtingenkringen circulerende lezing wijst naar een neergeschoten Britse piloot die verraderlijke informatie bij zich droeg). Argentinië kon zijn apparatuur niet snel genoeg vervangen, maar ging wel zijn sleutels veel vaker verversen: van eens in de drie dagen naar elk uur, waardoor het kraken van nieuwe berichten voortaan een stuk lastiger werd.
De alliantie bleef bijna vijftig jaar geheim en kwam pas in 2020 aan het licht, min of meer tegelijk met de eerste Cryptoleaks-onthullingen.
Bron: Bart Jacobs, ‘Maximator: European signals intelligence cooperation, from a Dutch perspective’, Intelligence and National Security, 2020 · Argos, HUMAN/VPRO – ‘Nederland maakt deel uit van geheime Europese afluisteralliantie’
Hoe Nederland samen met Denemarken, Duitsland, Zweden en Frankrijk decennialang meedeed aan een eigen, apart geheimgehouden signals intelligence-alliantie, los van de Duits-Amerikaanse Rubicon-operatie zelf. Argos.
Nasleep: de onopgehelderde dood van Hans van de Ven
Bij Maximator hoort nog een naar verhaal, en ik wil nadrukkelijk vooropstellen dat hier geen hard bewijs voor is: het gaat om een reeks opvallende, onopgehelderde omstandigheden, niet om een bewezen verband.
Op 5 februari 2021 werd Hans van de Ven dood aangetroffen in zijn bad in Amstelveen. Van de Ven had als aftap-specialist gewerkt bij de Militaire Inlichtingen- en Veiligheidsdienst (MIVD) en was in de jaren negentig betrokken bij de destijds uiterst geheime Maximator-alliantie. De lijkschouwer ter plaatse concludeerde dat hij vermoedelijk was overleden aan een gescheurde aorta, en dat nader onderzoek niet nodig was. Uit een contra-expertise die nabestaanden later lieten uitvoeren, bleek echter dat zijn aorta helemaal niet gescheurd was. Enkele dagen na de vondst van zijn lichaam werd bovendien ingebroken in zijn huis, waarbij zijn attachékoffertje verdween. Een vrouw die in het huis verbleef, probeerde bij binnenkomst van de politie te vluchten en werd gearresteerd.
Misdaadjournalist Koen Voskuil van het Algemeen Dagblad dook maandenlang in de zaak en maakte er een 8-delige podcast over: De zwarte dag van Hans. Argos noemde de zaak destijds als één van de aanwijzingen die het tegenkwam tijdens het onderzoek naar Maximator, maar benadrukt zelf ook dat er geen bewezen verband is tussen het overlijden van Van de Ven en zijn verleden bij de inlichtingendienst. Ik vond het te opvallend om niet te noemen, maar wil het ook niet groter maken dan het is: een intrigerende, nooit opgehelderde zaak, geen onthulling.
Bron: Argos, HUMAN/VPRO – ‘De zwarte dag van Hans’
Deze podcast is gemaakt door het Algemeen Dagblad (journalist Koen Voskuil), dus die host ik niet zelf op deze pagina zoals bij de Argos-fragmenten. Je kunt de afleveringen rechtstreeks beluisteren bij AD.nl.
Nog een opmerkelijk Nederlands detail
De Crypto AG-affaire stond bovendien niet op zichzelf. Argos onderzocht ook andere Nederlandse betrokkenheid bij het verzwakken van cryptografische apparatuur, dit keer met Philips in de hoofdrol.
Zo onthulde Argos dat topcryptograaf Cees Jansen van Philips verklaarde dat de cryptoafdeling van Philips meerdere keren de versleuteling van apparaten had verzwakt, in opdracht van de Nederlandse BVDBinnenlandse Veiligheidsdienst: de voorloper van de huidige AIVD, destijds de Nederlandse binnenlandse inlichtingendienst. en Amerikaanse inlichtingendiensten. Een van de genoemde voorbeelden betrof apparatuur voor NAVO-bondgenoot Turkije.
Bron: Argos, HUMAN/VPRO – topcryptograaf Philips bevestigt verzwakken apparaten
Het academische onderzoek van Bart Jacobs (Radboud Universiteit) naar Maximator vult dit verhaal met smakelijke details aan. Het ging om een Philips-apparaat genaamd Aroflex: een legitiem, door de NAVO goedgekeurd beveiligd communicatiemiddel. Voor commercieel gebruik ontwikkelden TIVC en Philips samen een verzwakte versie, onofficieel ‘Beroflex’ genoemd, waarna Philips’ onderzoekslab Natlab zelfs een speciale chip bouwde die de versleuteling in ongeveer veertig minuten kon kraken. Voor Turkije ging het nog een stap verder: toen de VS en Duitsland het onderling niet eens konden worden of NAVO-bondgenoot Turkije al dan niet verzwakte apparatuur moest krijgen (Duitsland wilde Turkije juist beschermen), regelde de VS het buiten Maximator om via de Nederlandse COMSEC-autoriteit NBV, die Philips rechtstreeks benaderde. Philips werkte mee. Het pikante: de NBV hield deze actie jarenlang geheim voor de eigen Nederlandse codebrekers van TIVC zelf, die allerminst gecharmeerd waren toen ze er via een omweg achter kwamen.
Bron: Bart Jacobs, ‘Maximator: European signals intelligence cooperation, from a Dutch perspective’, Intelligence and National Security, 2020
Een ander, minstens zo opmerkelijk Nederlands voorbeeld is de PX-1000: een zaktelex ter grootte van een dik notitieboekje, in de vroege jaren ’80 ontworpen door het Amsterdamse bedrijfje Text Lite en uitvinder Hugo Krop. Het apparaat kreeg destijds gewoon DES-encryptie mee, op dat moment een serieuze en degelijke standaard.
Precies dat bleek het probleem. De Amerikaanse NSA vond de encryptie van de PX-1000 te sterk en oefende druk uit op Philips, dat het apparaat destijds op de markt bracht, om het van de markt te halen. De Nederlandse BVD werkte daaraan mee. Philips betaalde uiteindelijk zo’n 30 miljoen gulden om de oorspronkelijke PX-1000 terug te trekken en te vervangen door een ‘PX-1000 2.0’, met een aanzienlijk verzwakt algoritme.
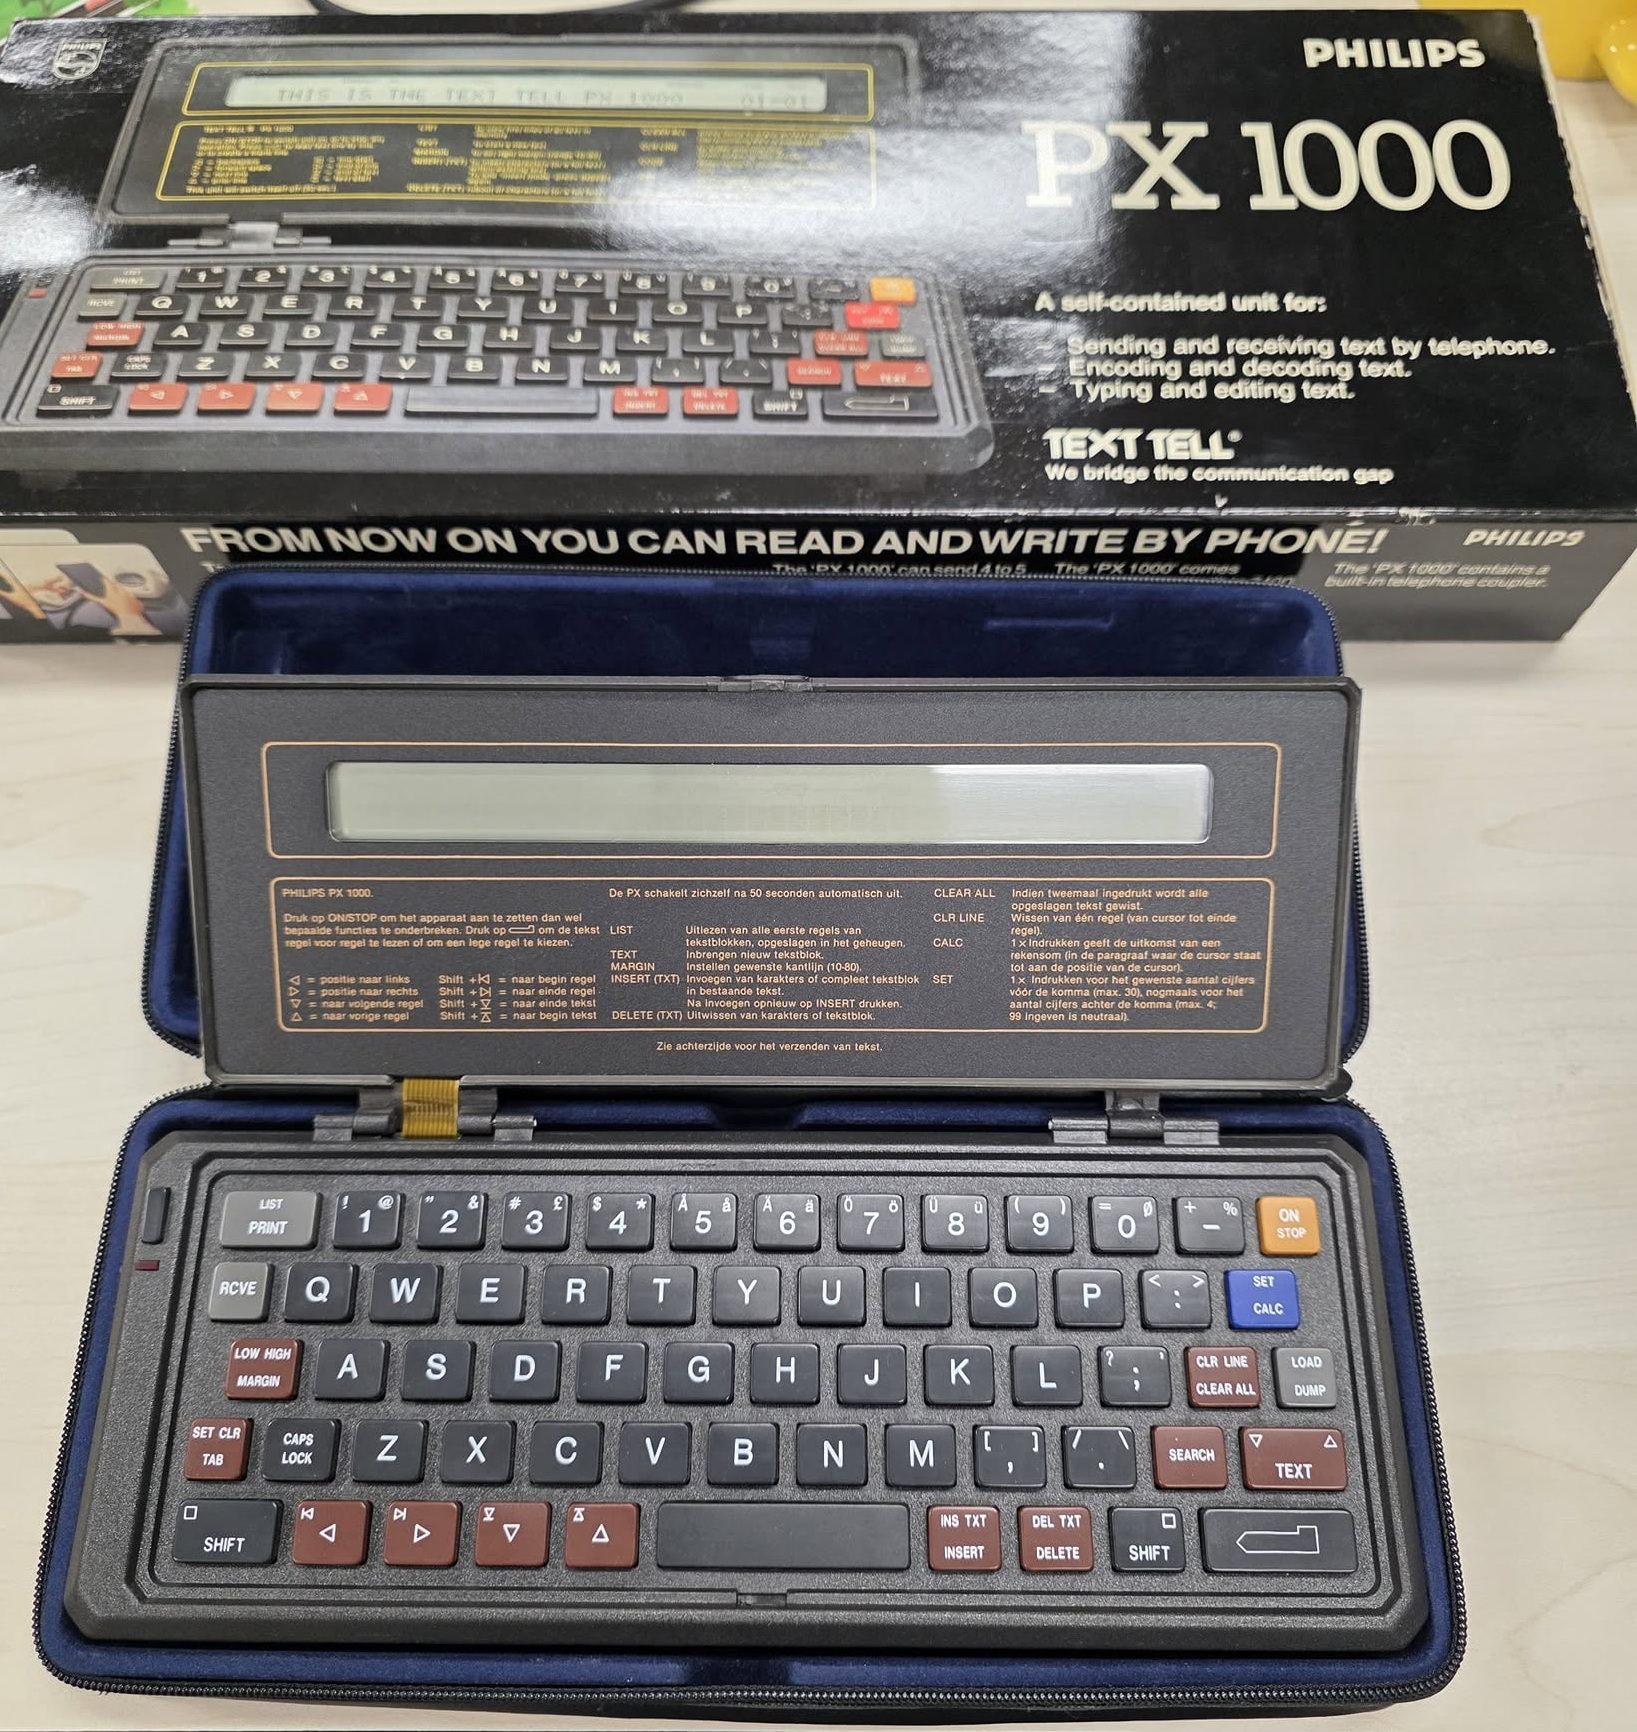
Die verzwakte versleuteling bleef decennialang onopgemerkt, tot beveiligingsonderzoeker Stefan Marsiske het algoritme van de PX-1000 in 2016 daadwerkelijk kraakte. Met slechts zeventien tekens aan versleutelde tekst kon hij de volledige sleutel achterhalen, en daarmee elk bericht dat met die sleutel was verstuurd.
Bron: Tweakers, ‘Ontwikkelaar kraakt NSA-encryptie van oude pockettelex van Philips’ · Security.NL
Dat maakt Rubicon ineens nog interessanter. Het verhaal gaat niet alleen over één Zwitsers bedrijf dat door de CIA en BND werd overgenomen. Het laat een veel breder historisch patroon zien waarin overheden en inlichtingendiensten probeerden invloed te krijgen op de technologie waarmee anderen hun communicatie beveiligden, ook in Nederland en met Nederlandse bedrijven.
Maar dit was toch de Koude Oorlog?
Ja. En dat is precies het punt.
Het zou makkelijk zijn om Rubicon af te doen als een spannend verhaal uit een tijd waarin iedereen elkaar bespioneerde. Maar de techniek is veranderd. Het probleem van vertrouwen niet. Sterker nog, ons digitale leven heeft het probleem misschien groter gemaakt.
Wat mij daarbij opviel: zelfs de retoriek is niet nieuw. In interne CIA-documenten uit de jaren vijftig en zestig maakten de Amerikanen zich grote zorgen over wat ze zelf de ‘Dark Ages of American Cryptology’ noemden: het schrikbeeld dat de Sovjet-Unie, China en Noord-Korea onkraakbare communicatie zouden krijgen, en dat de rest van de wereld daarmee ook ‘donker’ zou worden. Dat is vrijwel letterlijk het ‘going dark’-argument dat westerse opsporingsdiensten (verenigd in de zogeheten Five Eyes-alliantieDe Five Eyes (FVEY) is een internationale inlichtingenalliantie bestaande uit Australië, Canada, Nieuw-Zeeland, het Verenigd Koninkrijk en de Verenigde Staten.) vandaag de dag nog steeds gebruiken om te pleiten voor achterdeurtjes in encryptie. Blijkbaar is dit argument al zeventig jaar oud, en werd het toen al gebruikt om precies het soort manipulatie te rechtvaardigen waar dit hele artikel over gaat.
Bron: ObCrypto, ‘Crypto AG and its lessons’
De Nederlandse overheid wist het eigenlijk al (in 2001)
En hier wordt het bijna ongemakkelijk mooi. Terwijl Operatie Rubicon toen nog jarenlang geheim zou blijven, lag er al in 2001 een notitie van de minister van Defensie aan de Tweede Kamer over het grootschalig afluisteren van moderne telecommunicatiesystemen. Die notitie ging vooral over het toen veelbesproken ‘Echelon’-netwerk, maar bevat een zinnetje dat je met de kennis van vandaag bijna de wenkbrauwen doet fronsen:
“Geen enkel niveau van beveiliging biedt echter absolute garanties tegen afluisteren. Het beschermingsniveau van de beschikbare cryptografie kan bijvoorbeeld door overheden zijn beïnvloed.”
Laat dat even bezinken. De Nederlandse overheid schreef hier, negentien jaar vóórdat Rubicon werd onthuld, gewoon zwart-op-wit aan het parlement dat het beschermingsniveau van beschikbare cryptografie ‘door overheden beïnvloed’ kan zijn. Precies waar dit hele artikel over gaat. Het staat er bijna terloops tussen, als algemene technische waarschuwing, maar achteraf gezien is het een van de eerlijkste zinnen die de overheid over dit onderwerp heeft opgeschreven.
Het toont ook iets belangrijks: dat dit risico geen complottheorie is en ook geen nieuw inzicht van na de Snowden- of Rubicon-onthullingen. Het was al bekend, benoemd en zelfs aan de volksvertegenwoordiging gemeld. We wisten het. We hebben er alleen nooit zo veel mee gedaan.
Welkom in 2026
Vandaag gebruiken we geen grote metalen cryptomachines meer. We gebruiken smartphones, laptops, routers, firewalls, VPN’s, cloudplatforms, websites en apps. En vrijwel alles wat we doen maakt gebruik van cryptografie.
Wanneer je online bankiert, wordt je verbinding versleuteld. Wanneer je een website bezoekt, wordt TLS gebruikt. Wanneer je een VPN gebruikt, wordt je verkeer versleuteld. Wanneer je smartphone wordt vergrendeld, worden gegevens versleuteld.
En moderne cryptografie is enorm sterk. Dat moeten we ook gewoon eerlijk zeggen.
Rubicon is geen bewijs dat moderne encryptie waardeloos is.
Het is zelfs bijna het tegenovergestelde. Het laat zien waarom sterke encryptie zo belangrijk is. Maar het toont ook aan dat encryptie slechts één een onderdeel van de beveiliging is.
De cryptografie kan veilig zijn. Het systeem eromheen niet.
Stel dat je een moderne firewall koopt. Een apparaat van een gerenommeerde fabrikant. De fabrikant gebruikt sterke cryptografie. De firmware is digitaal ondertekend. Er verschijnen regelmatig security-updates. Alles ziet er professioneel uit.
Maar waar vertrouw je eigenlijk op? Je vertrouwt op:
- de firmware;
- de software;
- de cryptografische libraries;
- de hardware;
- de sleutelgeneratie;
- de update-server;
- de ontwikkelaars;
- de fabrikant;
- de distributieketen;
- en uiteindelijk de mensen die al die onderdelen beheren.
De cryptografie zelf kan dus perfect zijn. Maar als één van de onderdelen rondom die cryptografie wordt gemanipuleerd, kan het beveiligingsmodel alsnog instorten.
En dát is precies de moderne les van Rubicon.
Is Cisco dan het nieuwe Crypto AG?
Nee. En dat is belangrijk.
We moeten niet ineens gaan beweren dat Cisco, Juniper, Ubiquiti, Fortinet of welke andere fabrikant dan ook een moderne versie van Crypto AG is. Daar is zonder concreet bewijs geen enkele reden voor.
Maar we kunnen wel een interessante vraag stellen: hoeveel vertrouwen geven wij aan een fabrikant van netwerkapparatuur?
Een moderne firewall of router doet namelijk veel meer dan alleen netwerkpakketjes doorgeven. Het apparaat kan VPN-verbindingen opzetten, authenticatie afhandelen, certificaten verwerken, verkeer inspecteren, logbestanden verzamelen, software-updates installeren, en soms zelfs versleutelde communicatie ontsleutelen voor inspectie.
De fabrikant heeft bovendien controle over een groot deel van de software en firmware die op het apparaat draait. Dat maakt die fabrikant niet automatisch verdacht. Het maakt hem wel een vertrouwenspunt.
En precies dát is de vraag die Rubicon ons leert stellen.
Huawei mag niet, maar wie controleren we verder?
En hier wordt het voor mij persoonlijk pas echt interessant.
Nederland en andere westerse landen houden Huawei namelijk al langer op afstand bij de opbouw van 5G-netwerken. In 2021 bevestigde Huawei zelf, na berichtgeving van het Financiele Dagblad, dat het bedrijf in Nederland niet meer mag meewerken aan de meest vitale onderdelen van het 5G-netwerk. KPN, Vodafone en Odido gebruiken in de kern van hun netwerk geen Huawei-apparatuur meer. De Verenigde Staten dringen bovendien al jaren bij bondgenoten aan om geen Chinese technologie in 5G-netwerken te gebruiken.
Bron: NOS/FD, ‘Huawei bevestigt verbod om mee te werken aan vitale onderdelen 5G-netwerk’, 21 mei 2021
De redenering van westerse geheime diensten is steeds hetzelfde: Huawei zou, onder de Chinese wet op nationale veiligheid, verplicht kunnen worden om mee te werken aan Chinese inlichtingenoperaties. Die apparatuur zou daardoor een risico vormen voor de nationale veiligheid.
Dat is op zich geen onredelijke gedachte. Maar het is wel een theoretisch risico waar we vervolgens stevig beleid op maken: netwerken ombouwen, leveranciers weigeren, vitale infrastructuur actief afschermen.
En tegelijkertijd?
Operatie Rubicon is geen theoretisch risico. Het is geen ‘zou kunnen’. Het is decennialang daadwerkelijk gebeurd, aantoonbaar, met Amerikaanse en Duitse apparatuur, bij bondgenoten die dachten dat ze veilig zaten.
Huawei staat trouwens niet alleen. Kaspersky, de Russische ontwikkelaar van antivirussoftware, kreeg om vergelijkbare redenen in 2024 een verkoopverbod in de Verenigde Staten: ook daar was de angst dat de Russische overheid de software zou kunnen dwingen tot medewerking aan spionage. Dezelfde logica, andere geopolitieke tegenstander.
Toch hebben we nooit een vergelijkbaar wantrouwen opgebouwd tegen Amerikaanse netwerkapparatuur, Amerikaanse cloudproviders of Amerikaanse software. Sterker nog: een groot deel van onze ‘vitale infrastructuur’ draait juist op Amerikaanse technologie. Cisco- en Juniper-apparatuur in netwerken, Microsoft- en Amazon-clouddiensten voor overheidsdata, Amerikaanse certificate authorities die elke browser standaard vertrouwt.
Ik beweer niet dat die bedrijven vandaag hetzelfde doen als Crypto AG. Daar is, zoals ik eerder al schreef, zonder concreet bewijs geen enkele reden voor. Maar de vraag waarom we dat risico bij het ene land wel serieus nemen en bij het andere nauwelijks ter discussie stellen, vind ik minstens zo interessant als de vraag of het risico bestaat.
Is dat omdat de VS een bondgenoot is met wie we verdragen, rechtsstatelijke controle en wederzijdse afspraken delen, en China niet? Dat is een legitiem argument. Maar Rubicon laat wel zien dat ‘bondgenoot’ geen garantie is. West-Duitsland was een bondgenoot. Nederland was een bondgenoot. En toch werden beide, via Crypto AG, doelwit.
Vertrouwen we het ene land minder omdat het risico daadwerkelijk groter is, of omdat het makkelijker is om wantrouwen te voelen bij een land waarmee we geen gedeelde geschiedenis, taal en cultuur hebben?
Ik heb daar geen kant-en-klaar antwoord op. Maar het is precies het soort ongemakkelijke vraag die Operatie Rubicon ons zou moeten leren stellen, over elk land en elke fabrikant, niet alleen over de landen die toevallig al onze politieke rivalen zijn.
Misschien is PKI zelfs een betere vergelijking
Er is nog een veel interessantere plek waar het verhaal van Rubicon terugkomt: PKI, Public Key Infrastructure. Klinkt ingewikkeld. Maar het basisidee is eigenlijk heel eenvoudig.
Stel dat je naar de website van je bank gaat. Je computer moet niet alleen weten: “Kan ik deze verbinding versleutelen?” Hij moet ook weten: “Praat ik daadwerkelijk met mijn bank?”
Daarvoor worden digitale certificaten gebruikt. Een Certificate Authority, een CA, verklaart in feite: “Wij hebben gecontroleerd dat deze cryptografische sleutel bij deze website of organisatie hoort.” Je computer vertrouwt vervolgens op een hele lijst van dergelijke Certificate Authorities.
En daar ontstaat iets bijzonders. Je vertrouwt dus niet alleen op de encryptie. Je vertrouwt ook op de partij die zegt wie je moet vertrouwen. Dat is een subtiel, maar enorm belangrijk verschil.
En dit is geen hypothetisch risico. Het is Nederland zelf al een keer overkomen, in 2011, met DigiNotar: een Nederlandse Certificate Authority uit Beverwijk. Iraanse hackers braken tussen 10 en 20 juli 2011 in op de systemen van DigiNotar en vervalsten uiteindelijk 531 certificaten, onder meer voor Google, Yahoo, Skype, Facebook, Microsoft Update, Tor en Mozilla. Met die valse certificaten konden ze zich voordoen als die diensten en het verkeer van naar schatting 300.000 Iraanse Gmail-gebruikers onderscheppen, vermoedelijk vooral gericht op dissidenten. DigiNotar zelf ontdekte de inbraak al vroeg, maar maakte die pas meer dan een maand later openbaar. Op de lijst met vervalste certificaten stonden trouwens ook domeinen van de CIA, de Israëlische Mossad en de Britse MI6, wat aan dit hele verhaal een extra wrange laag geeft. Toen de zaak uitkwam, verloor DigiNotar in rap tempo het vertrouwen van alle grote browsers, nam de Nederlandse overheid het bedrijf tijdelijk over, en ging het enkele weken later failliet.
Zoiets kan opnieuw gebeuren. Of, en dat weten we per definitie niet, het gebeurt misschien al ergens op grote schaal, net zoals Crypto AG decennialang niemand opviel totdat het uitlekte.
Bron: Tweakers, ‘DigiNotar-hackers blijken 531 certificaten te hebben vervalst’ · NOS, ‘CIA, Mossad, providers doelwit hack’
Het slot op de deur is niet het hele verhaal
Je kunt het vergelijken met een hotel. Je krijgt een sleutelkaart. De kaart opent jouw kamer. Maar hoe weet het hotel dat jij die kaart mag hebben? Omdat de receptie dat heeft geregistreerd. En hoe weet de kaartlezer dat deze kaart echt is? Omdat het systeem de kaart vertrouwt. En hoe weet het systeem dat de software betrouwbaar is? Omdat de software afkomstig is van een vertrouwde leverancier.
En zo ontstaat een keten.
Vertrouwen boven vertrouwen boven vertrouwen.
Dat is precies wat PKI doet. En het is ook precies waarom de geschiedenis van Crypto AG zo interessant blijft. Want Rubicon draaide uiteindelijk niet alleen om cryptografie. Het draaide om vertrouwen in een systeem.
Wie vertrouw je?
Dat is misschien wel de belangrijkste vraag van dit hele verhaal.
Als je een VPN gebruikt, vertrouw je de software en de cryptografische implementatie. Als je een firewall gebruikt, vertrouw je de fabrikant. Als je een cloudomgeving gebruikt, vertrouw je de cloudprovider. Als je een certificaat gebruikt, vertrouw je de Certificate Authority. Als je software installeert, vertrouw je de ontwikkelaar. Als je een firmware-update installeert, vertrouw je de updateketen.
En als je al die systemen aan elkaar koppelt, ontstaat een enorme keten van vertrouwen. Hoe meer digitale systemen we gebruiken, hoe langer die keten wordt.
De echte moderne versie van Rubicon
Misschien is dat uiteindelijk de belangrijkste les.
Rubicon bewijst niet dat iedere fabrikant een achterdeur heeft. Rubicon bewijst niet dat de NSA al onze communicatie kan lezen. Rubicon bewijst ook niet dat moderne encryptie onveilig is.
Wat het wél bewijst, is dat een beveiligingssysteem kan worden ondermijnd op een plek waar de gebruiker helemaal niet kijkt. De gebruiker keek naar zijn Crypto AG-machine. Hij zag een apparaat dat zijn berichten versleutelde. Hij zag niet wie er achter het bedrijf zat.
Vandaag kijken we naar een groen slotje in onze browser. We zien HTTPS. We zien AES-256. We zien MFA. We zien een firewall met allerlei security-features.
Maar hoeveel weten we eigenlijk van de vertrouwensketen daarachter?
‘Ik heb niets te verbergen’, opnieuw
En daarmee komen we terug bij die ene zin.
“Ik heb niets te verbergen.”
Misschien niet. Maar privacy gaat niet alleen over geheimen. Privacy gaat over controle. Je wilt zelf bepalen wie jouw gesprekken kan lezen, wie jouw foto’s kan bekijken, wie jouw locatie kan volgen, wie jouw financiële gegevens kan zien, wie jouw bedrijfsinformatie kan inzien.
Niet omdat je iets illegaals doet. Maar omdat informatie macht is. En omdat het verschil tussen “ik heb niets te verbergen” en “ik bepaal zelf wie mijn informatie mag zien”, enorm groot is.
De vraag die Rubicon ons nalaat
In 1970 was Crypto AG het bedrijf dat de wereld moest helpen communiceren zonder dat anderen konden meelezen. De wereld vertrouwde erop. De machines waren technisch ingewikkeld. De gebruikers begrepen waarschijnlijk niet precies hoe de cryptografie werkte. Maar dat hoefden ze ook niet. Ze hoefden alleen maar te vertrouwen op de fabrikant.
En dat vertrouwen werd misbruikt.
Vandaag is onze technologie vele malen complexer. Onze encryptie is sterker. Onze computers zijn sneller. Onze communicatie is wereldwijd. Maar ook onze afhankelijkheid van technologiebedrijven, cloudproviders, softwareleveranciers en vertrouwensketens is groter dan ooit.
Daarom is misschien niet de belangrijkste vraag: “kan iemand mijn encryptie kraken?”
Maar: “wie vertrouw ik om mijn encryptie veilig te laten werken?”
Dat is de echte erfenis van Operatie Rubicon. De machines zijn verdwenen. Crypto AG bestaat niet meer. De Koude Oorlog is voorbij. Maar het principe is springlevend.
Je hoeft een beveiligingssysteem niet te kraken wanneer je controle kunt krijgen over degene die iedereen vertrouwt.
En misschien is dat wel de meest ongemakkelijke cybersecurityles uit de vorige eeuw.
Wie vertrouw jij? En nog belangrijker: waarom?
Documentaires: Cryptoleaks
Wie na dit artikel nog dieper in het verhaal wil duiken, kan drie video's over Cryptoleaks en Crypto AG bekijken: een documentaire van de Zwitserse publieke omroep SRF, een documentaire van het Duitse ZDF-programma frontal, en een technische presentatie van Crypto Museum Eindhoven.

De documentaire laat vooral de Zwitserse kant van het verhaal zien en is een mooie aanvulling op de onderzoeksartikelen van de Washington Post en Argos. Let op: de documentaire is Duitstalig, maar op YouTube zijn Engelse ondertitels beschikbaar (ondertitel-icoontje in de spelerbalk).

Deze Duitse documentaire van ZDF-programma frontal (destijds één van de drie onderzoekspartners naast SRF en de Washington Post) belicht vooral de kant van BND en CIA. Ook hier: Duitstalig, met de mogelijkheid tot Engelse ondertitels via YouTube.

Een derde invalshoek: deze presentatie bij hackerspace Hack42 wordt gegeven door Crypto Museum uit Eindhoven, een vrijwilligersorganisatie die gespecialiseerd is in de geschiedenis van cryptografische apparatuur en zelf uitgebreid bronnenonderzoek naar Crypto AG heeft gedaan. Praktisch en to-the-point, met veel aandacht voor de techniek achter de gemanipuleerde machines zelf.